Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Was ist ein Profil URL?
Was ist ein Profil URL? Ein Profil URL ist eine eindeutige Webadresse, die auf das Profil einer Person oder eines Unternehmens in sozialen Netzwerken oder auf einer Website verweist. Diese URL enthält oft den Namen der Person oder des Unternehmens und dient dazu, das Profil leichter zu finden und zu teilen. Durch die Verwendung einer Profil URL können Benutzer schnell auf das gewünschte Profil zugreifen, ohne lange suchen zu müssen. Es ist eine praktische Möglichkeit, um sich online zu präsentieren und seine Identität im Internet zu etablieren. Insgesamt ist die Profil URL ein wichtiger Bestandteil des Online-Marketings und der persönlichen Branding-Strategie. **
Was ist ein Video URL?
Ein Video-URL ist eine spezifische Webadresse, die auf ein bestimmtes Video im Internet verweist. Diese URL enthält normalerweise Informationen über den Speicherort des Videos, den Dateinamen und andere relevante Daten. Durch Eingabe der Video-URL in einen Webbrowser oder eine Video-Streaming-Plattform können Benutzer das entsprechende Video direkt anzeigen. Video-URLs können auch in sozialen Medien, E-Mails oder anderen Online-Plattformen geteilt werden, um anderen Benutzern den Zugriff auf das Video zu ermöglichen. Insgesamt ist die Video-URL ein wichtiger Bestandteil des Internets, der es Benutzern ermöglicht, Videos schnell und einfach zu finden und anzusehen. **

Ähnliche Suchbegriffe für Ein- und Aussteigen
Top-Angebote
Produkte zum Begriff Ein- und Aussteigen:
-
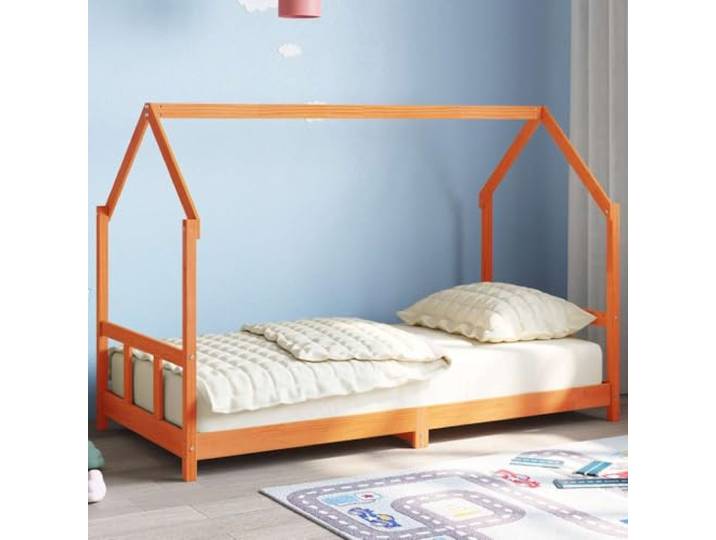
ZXQVLMRS Kinderbett Kiefer Holz Massivbett Schlafplatz 90x190 cm Braun Rustikale Aststellen-Optik, Kinderleichtes Ein- & AussteigenZXQVLMRS Kinderbett Kiefer Holz Massivbett Schlafplatz 90x190 cm Braun Rustikale Aststellen-Optik, Kinderleichtes Ein- & Aussteigen. Das aus massivem Kiefernholz gefertigte Kinderbett bietet eine langlebige Konstruktion und sorgt durch die charakteristische Maserung für eine rustikale Optik im Kinderzimmer. Dank der durchdachten, niedrigen Bauweise fällt Kleinkindern ab 4 Jahren das Ein- und Aussteigen besonders leicht, was die Selbstständigkeit beim Schlafen fördert. Der mitgelieferte Lattenrost aus Sperrholz gewährleistet eine optimale Gewichtsverteilung sowie eine gute Belüftung der Matratze für ein gesundes Schlafklima. Der Bettrahmen verfügt über eine integrierte Vorhangstange, an der Stoffe oder Dekorationen befestigt werden können, um dem Kind einen privaten Rückzugsort oder eine Spielhöhle zu bieten. Die Montage des Bettgestells ist unkompliziert und alle notwendigen Komponenten sind enthalten; beachten Sie, dass eine Matratze separat erworben werden muss. Farbe:Braun168,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krengel, Martin: Stoppt die Welt, ich will aussteigen!Stoppt die Welt, ich will aussteigen! , Kuriose Abenteuer einer Weltreise (Arschtritt inklusive) , UTV-Ladeflächen > Verkleidungen, Türen & Kotflügel , Auflage: Nachdruck, Erscheinungsjahr: 20150930, Produktform: Kartoniert, Autoren: Krengel, Martin, Edition: NED, Auflage: 15001, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 342, Abbildungen: 240 Abbildungen, Keyword: 10; 1000 places; ABC; ADAC; Abenteuerreise; Abschiedsgeschenk; Allein; Allein in die Wildness; Alltag; Altman; Altmann; Andreas Altmann; Anleitung; Auf entlegenen Posten; Augenblicke; Australien; Auswanderer; Backpacking; Bangkok; Beijing; Bericht; Bestseller; Bolivien; Brasilien; Brendt; Buch; Buenos Aires; Buones Aires; Cheryl; China; Couchsurfing; Cuzco; Das; Der große Trip; Die Enden der Welt; Die beste Entscheidung unseres Lebens; Ecuador; Ende; Erinnerungen; Expedition; Fernweh; Fidschi; Frau; Frauen; Freiheit; Galapagos; Gebrauchsanleitung; Gebrauchsanleitung für; Geld; Geschenk; Globetrotter; Glück; Glücklichsein; Goldman; Helge; Holtdorf; Hundt; Ich bin dann mal weg, Fachschema: Welt / Reisebeschreibung, Fachkategorie: Ratgeber: Karriere und Erfolg~Ratgeber: Leben und Arbeiten im Ausland~Klassische Reiseberichte, Reiseliteratur, Region: Welt, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 100, Warengruppe: HC/Reiseberichte/Welt gesamt, Pole, Fachkategorie: Durchsetzungsvermögen, Motivation und Selbstwertgefühl, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Eazybookz UG, Verlag: Eazybookz UG, Verlag: Eazybookz UG, Länge: 208, Breite: 136, Höhe: 19, Gewicht: 580, Produktform: Kartoniert, Genre: Reise, Genre: Reise, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist ein URL Parameter?
Was ist ein URL Parameter? Ein URL Parameter ist ein Teil einer URL, der zusätzliche Informationen übermittelt, die für die Webseite relevant sind. Diese Parameter werden normalerweise nach dem Fragezeichen in der URL angehängt und bestehen aus Schlüssel-Wert-Paaren. Sie können verwendet werden, um Filter, Sortierungen oder andere Einstellungen für die angezeigten Inhalte festzulegen. Durch die Verwendung von URL Parametern können Benutzer die Webseite personalisieren und bestimmte Aktionen ausführen, ohne die URL zu ändern. **
-
Was ist ein YouTube URL?
Ein YouTube URL ist die Webadresse, die zu einem bestimmten Video auf YouTube führt. Es besteht aus dem Protokoll "https://", gefolgt von der Domain "youtube.com" und einem eindeutigen Identifikator für das Video. Dieser Identifikator kann aus einer Kombination von Buchstaben, Zahlen und Sonderzeichen bestehen und dient dazu, das Video eindeutig zu identifizieren. Durch Eingabe des YouTube URLs in die Adressleiste eines Browsers gelangt man direkt zum entsprechenden Video auf der YouTube-Plattform. In der Regel kann man den YouTube URL auch kopieren und teilen, um anderen Nutzern den direkten Zugriff auf das Video zu ermöglichen. **
-
Wieso knattert mein Auto hinten beim Ein- und Aussteigen?
Es ist möglich, dass das Knattern beim Ein- und Aussteigen auf ein Problem mit den Aufhängungsteilen oder den Stoßdämpfern hinweist. Es könnte sein, dass die Gummibuchsen der Aufhängungsteile abgenutzt oder beschädigt sind, was zu einem ungewöhnlichen Geräusch führt. Es ist ratsam, das Fahrzeug von einem Fachmann überprüfen zu lassen, um die genaue Ursache des Problems festzustellen und gegebenenfalls Reparaturen durchführen zu lassen. **
-
Wie funktioniert es, wenn ein Freimaurer aussteigen möchte?
Wenn ein Freimaurer aussteigen möchte, gibt es keine offizielle Prozedur oder formellen Schritte, die er befolgen muss. Es liegt im Ermessen des Einzelnen, wie er seinen Austritt aus der Freimaurerloge handhabt. In der Regel wird er jedoch seinen Wunsch, auszutreten, gegenüber den anderen Mitgliedern oder dem Logenmeister zum Ausdruck bringen und seine Mitgliedschaft offiziell kündigen. **


Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **
Wie kann man an einer Haltestelle sicher ein- und aussteigen?
1. Warten Sie bis das Fahrzeug vollständig zum Stillstand gekommen ist, bevor Sie ein- oder aussteigen. 2. Nutzen Sie die markierten Gehwege und Wartebereiche, um sich von anderen Passagieren zu trennen. 3. Achten Sie auf den Verkehr und halten Sie sich von der Fahrbahn fern, um Unfälle zu vermeiden. **
Top-Angebote
Produkte zum Begriff Ein- und Aussteigen:
-
GAYAYAS Elektrische Aufstehhilfe, Sofa-Aufstehhilfe, Tragbare Hilfe Zum EIN- Und Aussteigen Aus Stühlen, Selbstständiges AufstehenGAYAYAS Elektrische Aufstehhilfe, Sofa-Aufstehhilfe, Tragbare Hilfe Zum EIN- Und Aussteigen Aus Stühlen, Selbstständiges Aufstehen. 【Tragfähig】: Dieser tragbare Hebesitz und Stuhllift bietet 70 % Unterstützung für Personen bis zu 100 kg. 【Anwendungen】 Funktioniert auf den meisten Sesseln, Couchen und Sofas. Kann im Haus oder außerhalb auf den meisten Sesseln und Sofas verwendet werden. Die Stehhilfe ist tragbar, sodass Sie sie auch unterwegs mitnehmen können. 【Bequemer Sitz】 Der Hebesitz ist sehr bequem. Der Bezug aus 100 % Polyester ist maschinenwaschbar und das Kissen aus Polyurethanschaum ist pflegeleicht. 【Sicher】 Hebestuhlkissen. Der flexible Sitz ist flach gebogen und hebt Sie auf eine flache Ebene, die ein sanftes und sicheres Anheben ohne Vorwärtskippbewegung ermöglicht. Hilft, Menschen aktiv und unabhängig zu halten. 【Memory Foam】 Der Hebesitz ist sehr bequem. Der Komfort ermöglicht längeres Sitzen und ist perfekt für Personen mit geringer Körperkraft, Arthritis, Parkinson-Muskeldystrophie oder Behinderung.248,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
POSTER Aussteigen Vintage A4 RahmenlosIdeal zum Aufhängen an Innenwänden und zum schnellen, einfachen und kostengünstigen Auffrischen der Inneneinrichtung Ihres Zuhauses. Wohndekor mit den neuesten Trends und Innovationen in der Wandkunst. WANDDEKORATION MIT BILDERN UND KUNSTDRUCKEN: Perfekter Kunstdruck zum Verschenken oder Dekorieren Ihres Schlafzimmers, Wohnzimmers, Arbeitszimmers, Geschäfts ... Dekorative Illustrationen mit einer von Kunstgalerien inspirierten Ästhetik. Ideal in jedem Raum kombinierbar. GEDRUCKT AUF PREMIUM-PAPIER UND -TINTEN: Alle Drucke verwenden langlebige Xerox-Tinten auf 250-Gramm-Papier mit FSC- und Ecolabel-Zertifizierung. VERSAND UND SCHUTZ UNSERER PRODUKTE: Sie werden verpackt in einem stabilen, robusten Umschlag oder einer Papprolle oder zusammen mit ihren Rahmen in einem gut geschützten Karton versandt, um Transportschäden zu vermeiden und sicherzustellen, dass sie in einwandfreiem Zustand bei Ihnen zu Hause ankommen. GARANTIE UND VERTRAUEN MADE IN SPANIEN: Hergestellt und versendet aus Spanien innerhalb von 48/72 Stunden. Wir bieten Kundenservice und Rücksendungen in Spanien an.11,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
ZXQVLMRS Kinderbett Kiefer Holz Massivbett Schlafplatz 90x190 cm Braun Rustikale Aststellen-Optik, Kinderleichtes Ein- & AussteigenZXQVLMRS Kinderbett Kiefer Holz Massivbett Schlafplatz 90x190 cm Braun Rustikale Aststellen-Optik, Kinderleichtes Ein- & Aussteigen. Das aus massivem Kiefernholz gefertigte Kinderbett bietet eine langlebige Konstruktion und sorgt durch die charakteristische Maserung für eine rustikale Optik im Kinderzimmer. Dank der durchdachten, niedrigen Bauweise fällt Kleinkindern ab 4 Jahren das Ein- und Aussteigen besonders leicht, was die Selbstständigkeit beim Schlafen fördert. Der mitgelieferte Lattenrost aus Sperrholz gewährleistet eine optimale Gewichtsverteilung sowie eine gute Belüftung der Matratze für ein gesundes Schlafklima. Der Bettrahmen verfügt über eine integrierte Vorhangstange, an der Stoffe oder Dekorationen befestigt werden können, um dem Kind einen privaten Rückzugsort oder eine Spielhöhle zu bieten. Die Montage des Bettgestells ist unkompliziert und alle notwendigen Komponenten sind enthalten; beachten Sie, dass eine Matratze separat erworben werden muss. Farbe:Braun168,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krengel, Martin: Stoppt die Welt, ich will aussteigen!Stoppt die Welt, ich will aussteigen! , Kuriose Abenteuer einer Weltreise (Arschtritt inklusive) , UTV-Ladeflächen > Verkleidungen, Türen & Kotflügel , Auflage: Nachdruck, Erscheinungsjahr: 20150930, Produktform: Kartoniert, Autoren: Krengel, Martin, Edition: NED, Auflage: 15001, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 342, Abbildungen: 240 Abbildungen, Keyword: 10; 1000 places; ABC; ADAC; Abenteuerreise; Abschiedsgeschenk; Allein; Allein in die Wildness; Alltag; Altman; Altmann; Andreas Altmann; Anleitung; Auf entlegenen Posten; Augenblicke; Australien; Auswanderer; Backpacking; Bangkok; Beijing; Bericht; Bestseller; Bolivien; Brasilien; Brendt; Buch; Buenos Aires; Buones Aires; Cheryl; China; Couchsurfing; Cuzco; Das; Der große Trip; Die Enden der Welt; Die beste Entscheidung unseres Lebens; Ecuador; Ende; Erinnerungen; Expedition; Fernweh; Fidschi; Frau; Frauen; Freiheit; Galapagos; Gebrauchsanleitung; Gebrauchsanleitung für; Geld; Geschenk; Globetrotter; Glück; Glücklichsein; Goldman; Helge; Holtdorf; Hundt; Ich bin dann mal weg, Fachschema: Welt / Reisebeschreibung, Fachkategorie: Ratgeber: Karriere und Erfolg~Ratgeber: Leben und Arbeiten im Ausland~Klassische Reiseberichte, Reiseliteratur, Region: Welt, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 100, Warengruppe: HC/Reiseberichte/Welt gesamt, Pole, Fachkategorie: Durchsetzungsvermögen, Motivation und Selbstwertgefühl, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Eazybookz UG, Verlag: Eazybookz UG, Verlag: Eazybookz UG, Länge: 208, Breite: 136, Höhe: 19, Gewicht: 580, Produktform: Kartoniert, Genre: Reise, Genre: Reise, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Profil URL?
Was ist ein Profil URL? Ein Profil URL ist eine eindeutige Webadresse, die auf das Profil einer Person oder eines Unternehmens in sozialen Netzwerken oder auf einer Website verweist. Diese URL enthält oft den Namen der Person oder des Unternehmens und dient dazu, das Profil leichter zu finden und zu teilen. Durch die Verwendung einer Profil URL können Benutzer schnell auf das gewünschte Profil zugreifen, ohne lange suchen zu müssen. Es ist eine praktische Möglichkeit, um sich online zu präsentieren und seine Identität im Internet zu etablieren. Insgesamt ist die Profil URL ein wichtiger Bestandteil des Online-Marketings und der persönlichen Branding-Strategie. **
-
Was ist ein Video URL?
Ein Video-URL ist eine spezifische Webadresse, die auf ein bestimmtes Video im Internet verweist. Diese URL enthält normalerweise Informationen über den Speicherort des Videos, den Dateinamen und andere relevante Daten. Durch Eingabe der Video-URL in einen Webbrowser oder eine Video-Streaming-Plattform können Benutzer das entsprechende Video direkt anzeigen. Video-URLs können auch in sozialen Medien, E-Mails oder anderen Online-Plattformen geteilt werden, um anderen Benutzern den Zugriff auf das Video zu ermöglichen. Insgesamt ist die Video-URL ein wichtiger Bestandteil des Internets, der es Benutzern ermöglicht, Videos schnell und einfach zu finden und anzusehen. **
-
Was ist ein URL Parameter?
Was ist ein URL Parameter? Ein URL Parameter ist ein Teil einer URL, der zusätzliche Informationen übermittelt, die für die Webseite relevant sind. Diese Parameter werden normalerweise nach dem Fragezeichen in der URL angehängt und bestehen aus Schlüssel-Wert-Paaren. Sie können verwendet werden, um Filter, Sortierungen oder andere Einstellungen für die angezeigten Inhalte festzulegen. Durch die Verwendung von URL Parametern können Benutzer die Webseite personalisieren und bestimmte Aktionen ausführen, ohne die URL zu ändern. **
-
Was ist ein YouTube URL?
Ein YouTube URL ist die Webadresse, die zu einem bestimmten Video auf YouTube führt. Es besteht aus dem Protokoll "https://", gefolgt von der Domain "youtube.com" und einem eindeutigen Identifikator für das Video. Dieser Identifikator kann aus einer Kombination von Buchstaben, Zahlen und Sonderzeichen bestehen und dient dazu, das Video eindeutig zu identifizieren. Durch Eingabe des YouTube URLs in die Adressleiste eines Browsers gelangt man direkt zum entsprechenden Video auf der YouTube-Plattform. In der Regel kann man den YouTube URL auch kopieren und teilen, um anderen Nutzern den direkten Zugriff auf das Video zu ermöglichen. **
Ähnliche Suchbegriffe für Ein- und Aussteigen
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wieso knattert mein Auto hinten beim Ein- und Aussteigen?
Es ist möglich, dass das Knattern beim Ein- und Aussteigen auf ein Problem mit den Aufhängungsteilen oder den Stoßdämpfern hinweist. Es könnte sein, dass die Gummibuchsen der Aufhängungsteile abgenutzt oder beschädigt sind, was zu einem ungewöhnlichen Geräusch führt. Es ist ratsam, das Fahrzeug von einem Fachmann überprüfen zu lassen, um die genaue Ursache des Problems festzustellen und gegebenenfalls Reparaturen durchführen zu lassen. **
-
Wie funktioniert es, wenn ein Freimaurer aussteigen möchte?
Wenn ein Freimaurer aussteigen möchte, gibt es keine offizielle Prozedur oder formellen Schritte, die er befolgen muss. Es liegt im Ermessen des Einzelnen, wie er seinen Austritt aus der Freimaurerloge handhabt. In der Regel wird er jedoch seinen Wunsch, auszutreten, gegenüber den anderen Mitgliedern oder dem Logenmeister zum Ausdruck bringen und seine Mitgliedschaft offiziell kündigen. **
-
Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **
-
Wie kann man an einer Haltestelle sicher ein- und aussteigen?
1. Warten Sie bis das Fahrzeug vollständig zum Stillstand gekommen ist, bevor Sie ein- oder aussteigen. 2. Nutzen Sie die markierten Gehwege und Wartebereiche, um sich von anderen Passagieren zu trennen. 3. Achten Sie auf den Verkehr und halten Sie sich von der Fahrbahn fern, um Unfälle zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.